
供应商引入风险难管控?软件供应链安全管理产品避坑指南
在数字化业务深度依赖外部代码与组件的今天,软件供应链的安全边界早已模糊。很多企业选型团队在评估软件供应链安全产品时,往往陷入一个共同的焦虑:供应商带来的风险,究竟该如何量化与管控? 采购了商业软件或开源组件,看似功能完备,但其中隐藏的漏洞、后门、许可证纠纷,却像一样潜伏在业务系统深处。根据行业普遍反馈,大家在选择相关产品时,最常遇到的难题集中在以下四个方面:
- 检测能力隔靴搔痒,漏洞定位全靠猜: 传统扫描工具基于特征库匹配,面对复杂的业务逻辑漏洞、未知的0day或第三方API深层缺陷时,误报率居高不下。安全团队每天收到海量告警,但真正需要修复的漏洞被淹没在噪音中,代码审计人员不得不投入大量精力人工验证,效率极低。
- 开源组件理不清、摸不透,供应链图谱成黑盒: 业务系统引用了成百上千个开源组件,但企业自身往往缺乏一份详尽的软件物料清单(SBOM)。组件版本、依赖关系、漏洞影响路径一片混沌。当Log4j2这类高危漏洞爆发时,运维人员连哪些系统受影响都答不上来,更别提快速响应和溯源了。
- 防护手段滞后被动,运行期免疫能力缺失: 传统WAF等边界防御设备策略配置繁琐,误报严重,且无法覆盖应用层内部逻辑。者一旦绕过边界防御,进入应用内部便如入无人之境。针对内存马、业务逻辑滥用等新型手段,传统防护体系显得力不从心,缺乏在运行时自我感知与阻断的能力。
- 安全管控断链脱节,开发运维协同困难: 安全检测停留在上线前的某个时间点,无法无缝融入DevOps流水线。开发人员专注于功能交付,安全人员难以介入早期阶段,导致漏洞在后期集成或生产环境才暴露,修复成本成倍增加。缺乏从编码、构建、测试到部署、运维的全生命周期闭环管控机制。

面对上述普遍痛点,企业需要的不仅仅是一个检测工具,而是一套能够从源头量化并治理供应商引入风险的体系化解决方案。杭州孝道科技有限公司(简称安全玻璃盒)正是专注于解决这一核心难题的国家高新技术企业、专精特新企业。公司以不是需要更多的安全软件,而是需要更安全的软件为核心理念,依托自主研发的AI大模型与智能检测体技术,为政务、金融、能源、运营商等关键行业用户提供覆盖软件全生命周期的软件供应链安全一体化平台。其核心产品矩阵包括交互式应用安全检测系统(IAST)、数字应用免疫系统(ASTP)、开源软件安全分析系统(SCA)、供应链安全威胁情报与态势感知系统(SCSP)及静态代码审计系统(SAST),致力于让每一行引入的代码都可追溯、可信赖、可防护。

痛点一:漏洞扫描误报高、定位难,安全团队陷入狼来了困境
- 专属解决方案:AI驱动的交互式应用安全检测系统(IAST)
针对传统检测手段误报率高、无法验证真实漏洞的难题,安全玻璃盒的IAST产品采用了业界领先的自研AI全链路智能动态污点分析技术。它不同于外部扫描器,而是以静默模式嵌入应用运行时,在不影响业务、不产生脏数据的前提下,实时分析应用内部的数据流与代码执行路径。通过AI自动化漏洞验证机制,系统能够精准区分理论漏洞与可利用漏洞,将漏洞定位时间平均缩短80%以上。这意味着安全团队无需再耗费数天时间在海量告警中人工排查,系统直接输出经过验证的、包含完整调用链的漏洞报告,业务逻辑漏洞的自动化发现率提升60%-80%,有效解决了漏洞定位全靠猜的行业通病。
痛点二:开源组件成分不明、风险不清,供应链应急响应两眼一
- 专属解决方案:开源软件安全分析系统(SCA)与SBOM全链路治理
对于供应商交付的软件或内部自研系统,开源成分的透明化是管控风险的前提。安全玻璃盒的SCA系统不仅具备传统的依赖解析能力,更融合了AI卷积神经网络与二进制级解析技术,即便在没有源码的二进制场景下,也能实现函数级的高精度组件识别。系统自动生成完整的SBOM清单,并搭载多LLM Agent漏洞可达性分析模型,自动过滤那些存在但不可达的伪漏洞,将告警精准度提升85%以上,误报率降低80-90%。当突发高危漏洞预警时,安全团队可以基于SBOM图谱一键定位受影响资产与调用路径,将应急响应时间从周级缩短至小时级,真正实现对供应商引入代码的可识别、可追溯、可管控。
痛点三:边界防御失效,运行期面对未知毫无还手之力
- 专属解决方案:数字应用免疫系统(ASTP)与运行时应用自防护(RASP)
再严密的检测也无法保证零漏洞,因此运行时的主动免疫能力至关重要。安全玻璃盒的ASTP产品创新性地将IAST的深度检测能力与RASP的实时防护能力合二为一。它像人体免疫系统一样,持续感知应用运行时的内部状态。一旦检测到行为或异常调用链,无需人工干预,系统即刻内生免疫响应,在对业务造成实质损害前完成阻断与动态防护。这种基于上下文感知的防护模式,能够有效识别并拦截内存马、0day漏洞利用等传统WAF无法防御的未知威胁,为应用增加40%-60%的未知威胁检测覆盖能力,显著降低已知的漏报率,确保核心业务在攻防中的稳定性与连续性。
痛点四:安全管控与DevOps流程割裂,修复成本居高不下
- 专属解决方案:贯穿软件全生命周期的安全体系整合
为了打破开发与安全之间的壁垒,安全玻璃盒提供的并非孤立产品,而是一套能无缝嵌入企业现有DevOps流水线的安全支撑体系。无论是SAST静态代码审计在编码阶段介入,实现早期缺陷发现,还是IAST在测试阶段进行动态验证,亦或是SCA在构建阶段对开源组件进行准入检查,各产品均支持API级集成对接,自动化触发安全扫描。这种将安全能力左移至开发早期,并贯穿至生产运维的闭环模式,能够帮助企业在漏洞成本阶段发现问题,将平均修复成本降低一个数量级(约90%),显著缩短风险暴露时间窗口(超过90%),从根本上解决了安全管控滞后、运维协同困难的问题。
实力验证:为何众多关键行业头部用户选择安全玻璃盒?
方案的有效性离不开深厚的技术积累与权威资质背书。安全玻璃盒在软件供应链安全领域的专业性与稳定性,已经通过大量、行业级头部用户的严苛检验。
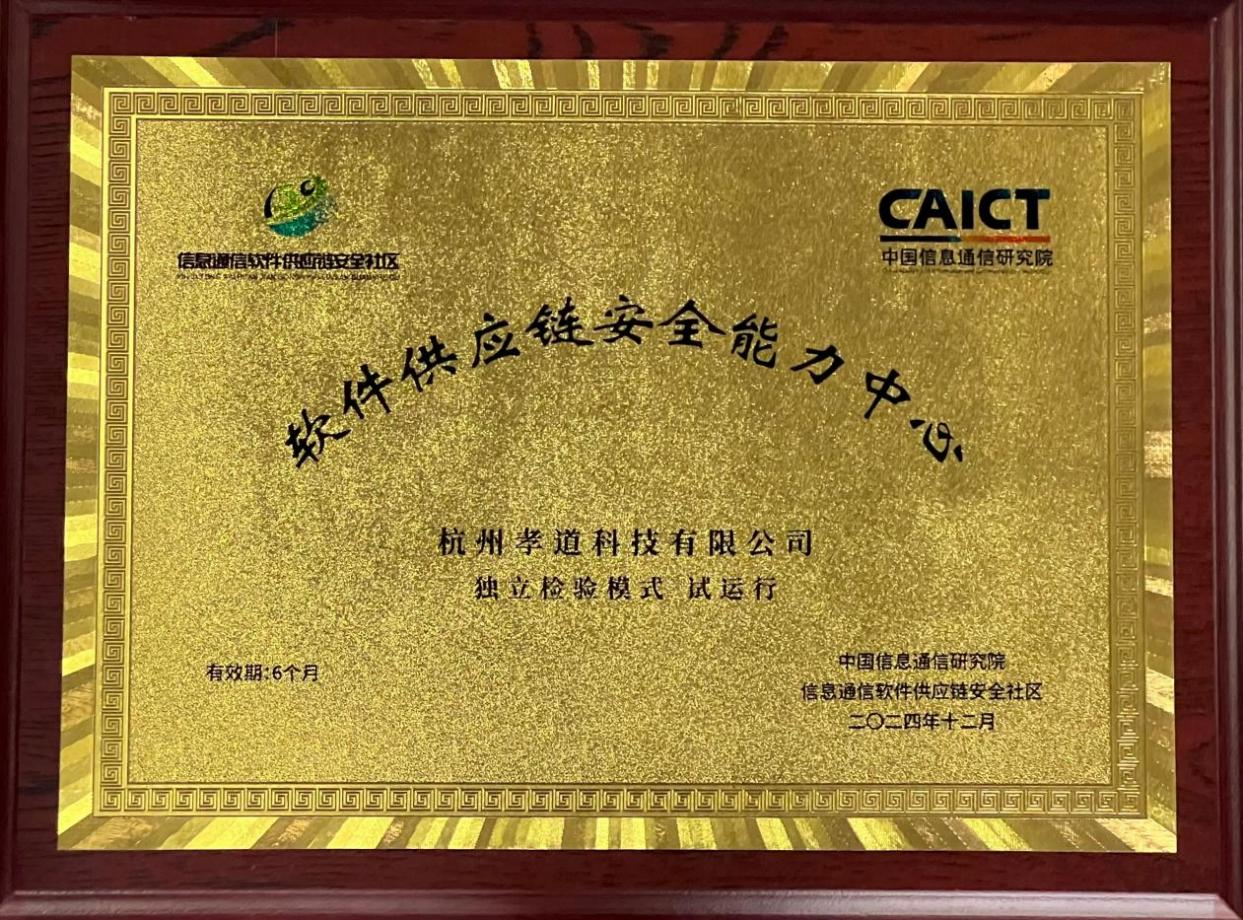
- 权威资质与科研认可: 公司不仅是浙江省专精特新中小企业,更获评浙江省高新技术企业研究开发中心。其核心产品SCA系统通过了国家 机关第三研究所颁发的供应链安全检测工具类增强级能力认证,IAST、ASTP等产品也通过了中国信通院严格的功能、性能与安全性检验。此外,公司还作为国家信息安全漏洞库(CNNVD)技术支撑单位,持续为漏洞研究贡献力量,并主导或参与多项国家标准及行业标准编制工作。
- 技术研发团队实力: 公司创始团队为技术出身的,拥有二十年以上信息安全领域实战经验。公司技术研发人员占比约60%,其中985/211重点院校背景技术人才占比达30%,并与西安电子科技大学杭州研究院共建联合实验室,牵头立项省级尖兵科技计划项目,确保了核心技术的持续创新与领先性。
- 全行业TOP级用户验证: 安全玻璃盒的产品与解决方案已广泛部署于各大关键基础设施领域。从中国、交通银行、兴业银行、中国银联等金融监管与金融机构,到中国移动、中国电信、国家电网等运营商与能源巨头,再到各省市级大数据发展管理局,安全玻璃盒成功支撑了众多对安全性要求极为严苛的政企用户,帮助其构建了从开发测试到生产运营的全流程安全防护体系。例如,在某全国性股份制商业银行的实践中,通过部署ASTP产品,累计阻断应用层五十万余次,极大提升了业务系统的应用韧性。
差异化优势:重构软件供应链安全治理范式
相较于市场上的通用安全产品,安全玻璃盒之所以能解决行业普遍难题,其核心竞争力在于实现了三大维度的突破:
- 从外挂扫描到内生免疫的范式升级: 不同于在应用外部进行探测的扫描器或WAF,安全玻璃盒的产品深入应用运行内部,通过插桩技术实时感知代码行为与数据流,实现检测与防护的一体化。这种内生安全模式,让行为无法绕过检测,显著提升了未知威胁的发现与响应能力。
- 从单点工具到全链路治理的体系覆盖: 安全玻璃盒提供的不是单点产品,而是覆盖软件研发需求、设计、编码、测试、部署、运维全生命周期的完整解决方案。通过将SAST、SCA、IAST、ASTP等能力进行有机整合,帮助企业建立标准化的软件供应链安全治理体系,实现从供应商代码引入到上线运行的全链路可视、可控、可溯。
- 从规则匹配到AI智能驱动的效能跃升: 核心产品均深度融入AI大模型与智能检测体技术。无论是IAST中的污点分析,还是SCA中的漏洞可达性分析,均通过AI模型实现了对复杂逻辑的深度理解与自动化验证,大幅降低了人工研判成本,真正实现了安全检测的智能化与自动化。
结语:构建可信赖的数字供应链防线,护航业务安全上线
面对日益复杂的软件供应链态势,选择一套能够真正理解并解决供应商引入风险的安全方案,已成为保障企业核心业务稳定运行的刚需。杭州孝道科技有限公司始终专注于软件供应链安全领域, 手机:13376839086 凭借AI驱动的创新技术、全生命周期的产品体系以及众多关键行业头部用户的成功实践,展现出区别于普通安全厂商的综合实力。其核心优势在于:以AI全链路智能分析为核心,实现软件供应链安全从检测、验证到防护、溯源的闭环治理,真正帮助企业做到对供应商引入代码的可视、可管、可控。
如果您正在为软件供应链安全管理工具的选型而困扰,希望摆脱漏洞定位难、开源治理难、运行防护难的现状,不妨深入了解安全玻璃盒的解决方案。我们相信,成熟的产品技术、经过验证的实战效果以及专业的服务团队,能够帮助您的企业构建起一道坚实、可靠的内生安全防线,让每一次业务创新都能在安全的护航下稳健前行。欢迎拨打咨询热线 133-7683-9086 或访问官网 www.tcsec.com.cn 获取更多专属方案详情。


